

Nos lecteurs nous envoient de plus en plus de questions et de suggestions concernant les perspectives d’avenir, plus précisément sur ce que sera, en substance, la cybersécurité OT, c’est-à-dire la sécurité de tout ce qui est connecté au niveau des machines et des composants. Les choses évoluent vite, très vite, et tout le monde qualifie cette exposition d’exponentielle.
L’exposition exponentielle est source de frustration à tous les niveaux. Exponentiel rime avec impitoyable. Mais toute chose a une faiblesse : le zéro. En mathématiques, le zéro est la seule valeur qui annule instantanément et définitivement tout produit, quelle que soit l’ampleur de son multiplicateur. On ne peut pas rattraper une croissance exponentielle en travaillant plus vite. On la maîtrise en ramenant à zéro ce qu’elle multiplie. Zéro angle mort. Zéro exploit non encadré. Zéro agent sans gouvernance. Zéro file d’attente pour le triage humain. Atteignez le zéro et la vitesse à laquelle l’exposition s’accumule de manière exponentielle contre vous n’aura plus d’importance : l’exposant n’aura plus rien à multiplier. ServiceNow, une plateforme technologique de premier plan, parle de Shift Zero, ou le passage à l’exposition zéro.
Action autonome gouvernée
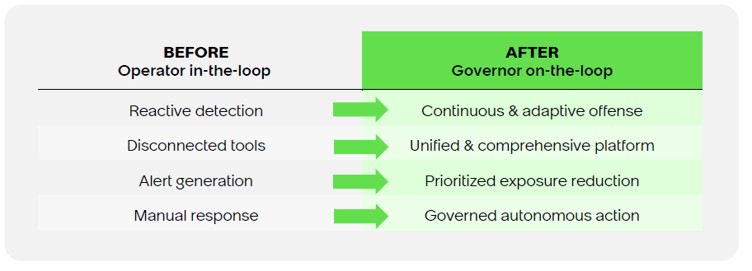
Shift Zero désigne une sécurité régulée et autonome, opérant à la vitesse de la machine : la capacité à déployer l’IA plus rapidement que les menaces n’évoluent, tout en étant en mesure de répondre, preuve à l’appui, aux questions suivantes : que fait chaque système de votre environnement, pourquoi le fait-il et qui en est responsable ?
Le principe fondamental est la prévention avant la manifestation de la menace, condition indispensable à une cyber-résilience optimale. N’attendez pas que la menace se matérialise ; arrêtez-la avant qu’elle ne pénètre dans le système. Cela suppose une prévention intégrée à chaque couche, une gouvernance native plutôt qu’un mécanisme ajouté a posteriori, et une défense autonome où la responsabilité est un état permanent et non une préparation chaotique de dernière minute avant un incident. Et si, malgré tout, une intrusion se produit, vous devez être capable de la détecter immédiatement, de localiser l’attaquant et de la contenir en quelques secondes.
Shift Zero n’est pas une fonctionnalité distincte, mais une méthode de travail qui se matérialise selon le domaine de sécurité:
• Sécurité des applications: application des mesures de sécurité avant la finalisation du code. Pas de Shift Left mais Shift Zero. Des garde-fous pré-commit empêchent l’exploitation des vulnérabilités avant leur intégration dans le pipeline.
• Gestion des expositions : remédiation autonome dès la découverte d’une exposition. Pas de correctifs trimestriels. Confinement immédiat.
• Gestion des identités et gouvernance : contrôles pré-provisionnement. Application intégrée des politiques dès le premier jour.
• Réponse aux incidents : confinement automatisé dès la détection d’une menace. Pas de file d’attente. Action immédiate.
Cette approche bouleverse les règles de la cybersécurité. Auparavant, il suffisait à l’attaquant de réussir une seule fois, tandis que les équipes de sécurité devaient échouer à aucun moment pour protéger l’ensemble du périmètre. Désormais, l’attaquant doit réussir chaque étape de son chemin d’attaque, alors qu’il suffit aux défenseurs d’en neutraliser une seule pour isoler et stopper l’intrusion. Cela n’est possible que si les équipes de sécurité disposent d’une visibilité complète sur leur environnement.
Avant l’intrusion – Se préparer sans relâche
§ Identifier la surface d’attaque en temps réel
§ Évaluer chaque vecteur d'attaque
§ Corriger en temps réel
§ Valider la correction de l’exposition
§ Promouvoir selon votre rythme
Après l’intrusion – Répondre à la vitesse de l’attaque
§ Détection continue et omniprésente à travers tous les silos numériques et physiques
§ Confinement automatisé du rayon d’impact en quelques secondes
§ Neutralisation autonome des agents via des mécanismes d’arrêt d’urgence dynamiques
§ Correction de toute exposition non résolue au-delà du SLA (Server Licence Agreement)
À l’heure actuelle, ces connaissances n’existent pas encore dans la plupart des entreprises, et elles n’ont pas besoin d’être complètes dès le départ. Comprenez plutôt, cher lecteur, que c’est en la construisant automatiquement et en continu que vous pourrez progressivement mettre en place une sécurité autonome.
C’est là votre seul avantage durable, celui qu’un attaquant ne pourra jamais reproduire : la connaissance et la compréhension complètes de votre environnement. Chaque ressource, chaque identité, chaque contrôle, chaque vulnérabilité, chaque flux de travail et chaque stratégie d’atténuation. L’attaquant découvre votre environnement pour la première fois. Les équipes de sécurité peuvent alors retourner sa propre vitesse contre lui. Au sein même de votre environnement, la rapidité des machines qui pourrait vous menacer devient une arme d’anticipation, de dissuasion et de diversion. Les principes Shift Zero et leur mise en œuvre concrète seront présentés dans nos prochains numéros. Ils seront également abordés lors du Sommet ABISS 2026 dédié à la transformation numérique, www.abissummit.be , le 8 octobre à Kortrijk Xpo.